Электронная подпись компании
Илья Завьялов об электронной подписи компании: как её крадут, подменяют директора и выводят деньги через банк-клиент
Илья Завьялов об электронной подписи компании и о том, как её используют мошенники. Звонок от имени центра сертификации или налоговой, письмо бухгалтеру с вложением, программа удалённого доступа и носитель, который весь день вставлен в компьютер, превращают подпись руководителя в ключ от счёта и от записи в реестре. По данным CERT-UA, только одна группа злоумышленников за два месяца 2024 года совершила не менее 30 попыток кражи денег через компьютеры бухгалтеров, с суммами до нескольких миллионов гривен. Статья объясняет сценарии кражи, правила хранения подписи в небольшой команде и порядок действий, если подпись уже у чужих.
Версия на русском языке для Украины.
01
Почему электронная подпись стала ключом от компании
Электронная подпись руководителя давно перестала быть формальностью для отчётности. Ею подписывают договоры, сдают декларации, заходят в банк-клиент, отправляют заявления в государственные реестры и выдают доверенности сотрудникам. Кто держит подпись, тот действует от имени компании во всех этих местах сразу.
Поэтому мошенникам больше не нужно взламывать бухгалтерию целиком. Достаточно получить подпись или право ею пользоваться, и дальше можно выводить деньги со счёта, менять реквизиты в договорах, подавать заявления о смене директора и брать обязательства, которые компания потом будет оспаривать месяцами.
Илья Завьялов разбирает, как подпись уходит из компании, какие сценарии встречаются чаще всего и какие правила хранения закрывают большую часть из них. Речь о небольших командах, где подписью пользуются два или три человека и где нет отдельного специалиста по безопасности.
02
Звонок из удостоверяющего центра
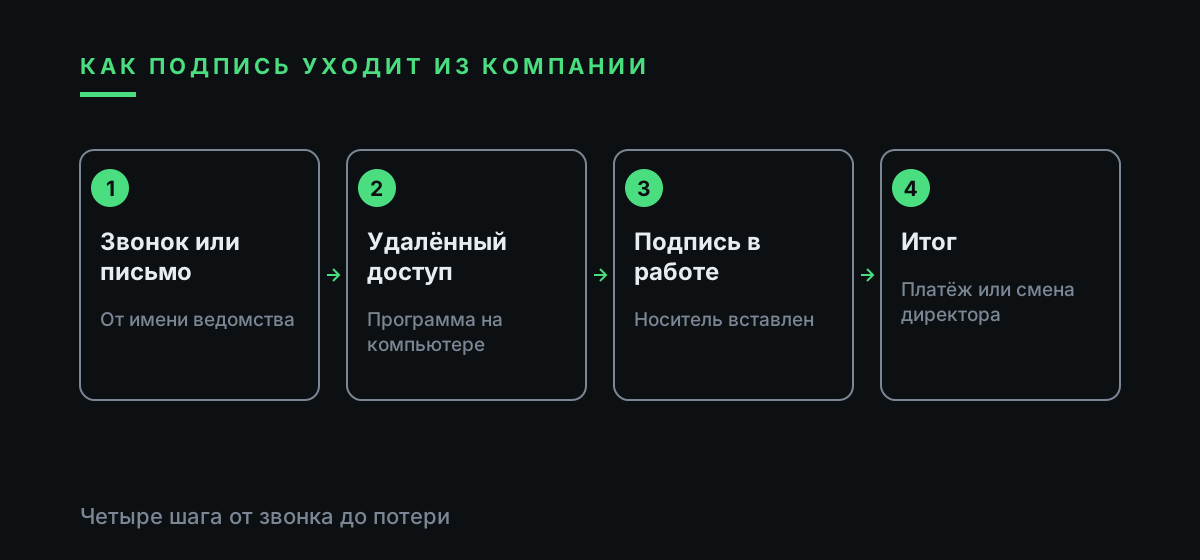
Типичный сценарий начинается со звонка. Собеседник представляется сотрудником удостоверяющего центра или налоговой и сообщает, что срок сертификата подписи истекает, а без продления компания не сможет сдать отчётность или провести платёж. Звонят в последние дни перед сроком сдачи, когда бухгалтер и так работает в спешке.
Дальше звонящий просит продиктовать код из сообщения, перейти по ссылке на сайт продления или установить программу, через которую специалист якобы всё сделает сам. Каждый из этих шагов отдаёт чужому человеку либо доступ к учётной записи, либо управление компьютером, к которому подключён носитель подписи.
Правило для команды простое и записывается одной строкой: продление подписи никогда не начинается с входящего звонка. Любой разговор о сертификате, коде или установке программы прерывается фразой я перезвоню, после чего сотрудник сам находит телефон удостоверяющего центра на его официальном сайте или в документах о выдаче подписи.
03
Письмо бухгалтеру и программа удалённого доступа
Второй сценарий приходит по почте. Бухгалтеру присылают акт сверки, требование налоговой, счёт от контрагента или уведомление о проверке, и во вложении лежит архив или документ, который просит включить содержимое. Открытый файл ставит на компьютер программу, которая даёт злоумышленнику удалённое управление.
Опасность в том, что на этом компьютере обычно есть всё сразу: носитель подписи, вставленный в разъём на весь день, открытый банк-клиент и сохранённые пароли. Злоумышленнику остаётся дождаться вечера, подключиться и отправить платёж от имени компании, подписанный настоящей подписью настоящего руководителя.
Банк в такой ситуации видит обычный платёж с правильной подписью с привычного компьютера. Поэтому защита строится заранее: носитель вынимается после работы, банк-клиент открывается на отдельном устройстве, а вложения от незнакомых отправителей и неожиданные письма от ведомств проверяются звонком по известному номеру до открытия.
04
Как устроена подпись компании в Украине
По закону Украины № 2155-VIII квалифицированная электронная подпись имеет ту же силу, что и собственноручная, а пользователь обязан не допускать других к личному ключу и немедленно сообщать о его компрометации. На конец 2025 года Дія.Підпис активировали более 13 миллионов украинцев, а с февраля 2026 года при активации данные сверяются через NFC документа и фотоверификацию.
Носитель имеет значение. Центральный заверительный орган поясняет, что файловый ключ это обычный файл, который можно скопировать, а защищённый носитель не даёт скопировать ключ и блокируется после нескольких неверных паролей подряд. Для подписи директора и бухгалтера защищённый носитель надёжнее файла на рабочем столе.
Подпись влияет и на регистрацию. По закону о регистрации юрлиц подпись на решении органа управления заверяется нотариально, кроме решений, созданных в Дії и подписанных КЕП. Поэтому КЕП участника или директора стоит беречь так же, как печать и паспорт.
05
Подмена директора: как угоняют компанию целиком
Самый тяжёлый сценарий касается самой компании, и деньги со счёта в нём только первый шаг. Получив подпись или поддельную доверенность, злоумышленники подают в реестр заявление о смене руководителя или участника. Пока настоящий владелец узнаёт об этом, новый директор уже открывает счета, подписывает договоры и снимает деньги.
Признаки такого угона видны в открытых данных раньше, чем в банке. В выписке из реестра появляется незнакомая фамилия, меняется адрес, в карточке компании возникает новая доверенность. Если никто в команде не смотрит выписку регулярно, первым сигналом становится звонок от контрагента или письмо из банка о заблокированном счёте.
Для небольшой компании главная защита здесь организационная. Нужно знать, кто и где может подать заявление от её имени, следить за изменениями в реестре и использовать те механизмы запрета и проверки личности, которые предлагает государство в конкретной стране. О них ниже, в местном разделе.
06
Доверенности, носители и общий пин-код
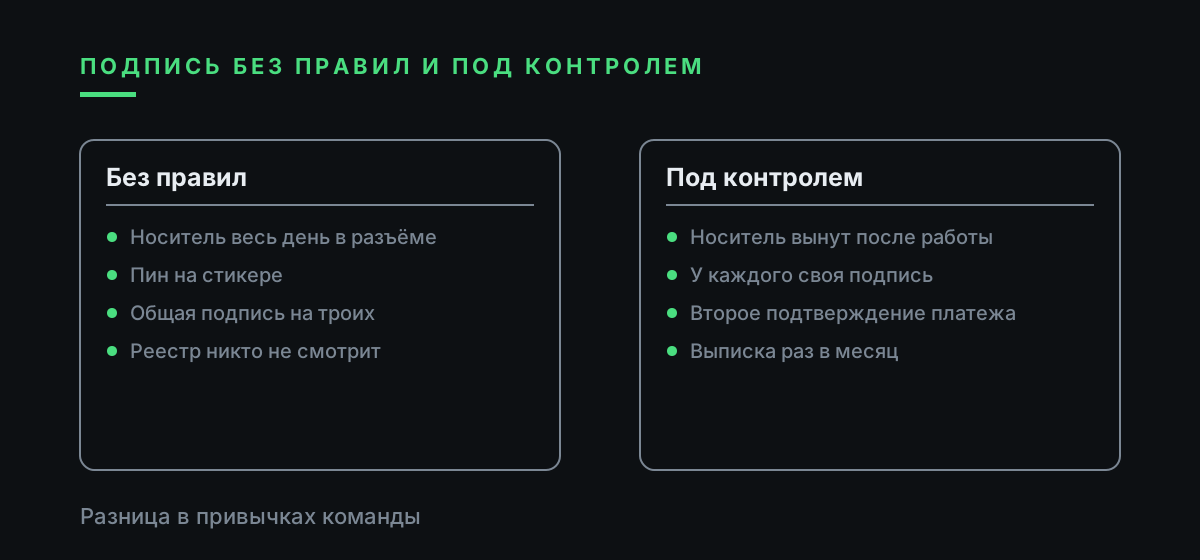
В маленькой команде подписью часто пользуются по очереди. Носитель лежит в ящике стола, пин-код записан на стикере или передан в мессенджере, а доверенность выдана сотруднику, который давно уволился. Каждая из этих привычек удобна, и каждая превращает подпись руководителя в общий ключ, который трудно отозвать.
Доверенность особенно коварна. Она даёт право подписывать от имени компании и действует до указанного в ней срока, даже если человек уже не работает. Когда сотрудник уходит, вместе с доступами к почте и банк-клиенту стоит отзывать и выданные ему доверенности, и сертификаты подписи, выпущенные на его имя для работы в компании.
Общий пин-код делает невозможным расследование. Если подписью пользовались трое, по журналу операций уже не понять, кто отправил платёж. Поэтому у каждого, кто подписывает документы, должна быть своя подпись в рамках своих полномочий, а подпись руководителя должна оставаться у руководителя.
07
Что видит CERT-UA
По данным CERT-UA, группа UAC-0006 занимала первое место среди финансовых киберпреступлений в Украине, пытаясь похищать со счетов предприятий от миллиона гривен в неделю. Злоумышленник мог сам создать платёж или подменить реквизиты в документе, уже отправленном директору на подпись. В сентябре и октябре 2024 года группа UAC-0050 через компьютеры бухгалтеров совершила не менее 30 попыток кражи денег через системы дистанционного банковского обслуживания, с суммами от десятков тысяч до нескольких миллионов гривен.
Письма маскируют под ведомства. В октябре 2024 года CERT-UA выявил рассылку якобы от налоговой, где вложенный документ ставил программу удалённого управления, и от заражения до кражи денег иногда проходило не больше часа. В 2026 году налоговая не раз предупреждала о фишинге от её имени, причём адрес отправителя иногда подделан под домен tax.gov.ua, а в марте 2026 года рассылались письма якобы от самого CERT-UA с программой удалённого управления под видом инструмента защиты.
08
Правила хранения подписи в небольшой команде
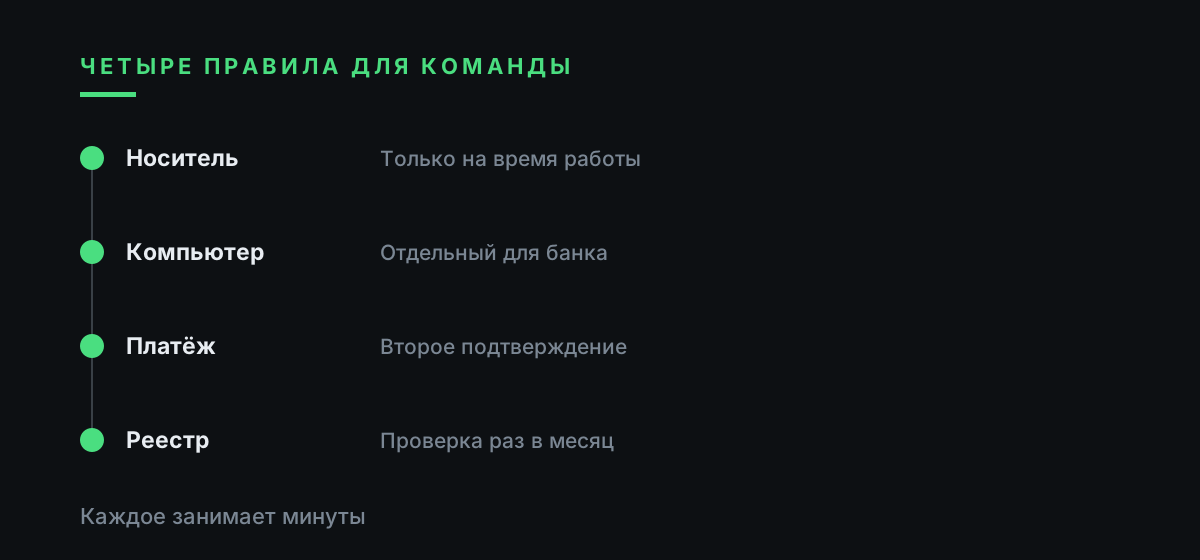
Первое правило касается носителя. Подпись хранится на защищённом носителе, который вставляют только на время работы и вынимают сразу после неё. Носитель не оставляют в компьютере на ночь и не передают вместе с пин-кодом. Сам пин-код хранят отдельно от носителя и никогда не пересылают в переписке.
Второе правило касается компьютера. Банк-клиент и сервисы, где используется подпись, лучше открывать на отдельном устройстве, на котором не читают почту и не открывают вложения. Если отдельного устройства нет, на рабочем компьютере не должно быть программ удалённого доступа, которые сотрудник не устанавливал сам по согласованию с руководителем.
Третье правило касается денег. В банке включают подтверждение платежей вторым человеком, лимиты на сумму и уведомления о каждом входе и каждой операции на телефон руководителя. Даже украденная подпись не уводит деньги, если крупный платёж требует второго подтверждения, а владелец видит попытку входа в ту же минуту.
09
Что проверять раз в месяц
Регулярная проверка занимает полчаса и закрывает самые дорогие сценарии. Раз в месяц стоит открыть выписку из реестра о своей компании и сверить руководителя, участников, адрес и виды деятельности. Любое расхождение означает немедленный звонок в регистрирующий орган.
Тем же днём проверяют список действующих сертификатов подписи и доверенностей. Сертификат, выпущенный без ведома руководителя, и доверенность на незнакомого человека требуют отзыва в тот же день. Если удостоверяющий центр или банк присылают уведомления о выпуске сертификатов, их стоит направить на адрес, который читает руководитель.
Последний пункт проверки касается банка. Список устройств и пользователей банк-клиента, история входов и действующие лимиты показывают, не появился ли там кто-то лишний. Удалённые сотрудники, старые телефоны и забытые учётные записи убирают сразу, даже если ничего подозрительного пока не произошло.
10
Если подпись уже попала к чужим
Когда есть подозрение, что подписью воспользовался посторонний, время считается часами. Первым делом звонят в банк по номеру из договора и просят заблокировать доступ к банк-клиенту и все исходящие платежи до выяснения. Деньги, которые ещё не ушли со счёта, сохранить проще всего.
Затем в удостоверяющий центр подают заявление об отзыве сертификата. Пока сертификат действует, подписанные им документы выглядят законными, поэтому отзыв нельзя откладывать до конца проверки. Параллельно меняют пароли от почты, банк-клиента и личных кабинетов в ведомствах и убирают с компьютера программы удалённого доступа.
После этого проверяют реестр, налоговые и банковские кабинеты на предмет поданных от имени компании заявлений и подписанных документов. Всё найденное фиксируют снимками экрана с датой и временем: эти материалы понадобятся для заявления в полицию и для спора с контрагентами, которым успели отправить документы от имени компании.
11
Защита и куда обращаться в Украине
При компрометации ключа КНЕДП налоговой требует немедленно отменить сертификат, а заблокировать его можно на срок до 30 дней, в том числе по телефону (044) 284-00-10 с ключевой фразой. Дія.Підпис деактивируют прямо в приложении. О хищении со счёта сразу сообщите в банк и в киберполицию по номеру 0800 505 170, а жалобу на действия банка можно направить в НБУ.
Если данные компании изменили без вас, жалобу в Минюст подают в течение двух месяцев с момента, когда о нарушении узнали, и в любом случае не позже года. Сама жалоба регистрацию не останавливает. В 2025 году в Офис противодействия рейдерству поступило 1 903 жалобы, удовлетворено 520 из 1 362 рассмотренных. Об атаке на компьютер бухгалтера стоит сообщить и в CERT-UA.
| Доступ | Что даёт мошеннику | Как закрыть |
|---|---|---|
| КЕП директора | Платежи, договоры, решения | Защищённый носитель, пароль отдельно |
| Файловый ключ | Копию ключа на чужом компьютере | Перейти на защищённый носитель |
| Дія.Підпис | Подписание документов в Дії | Деактивировать при утрате телефона |
| Банк-клиент | Платёж с правильной подписью | Второе подтверждение и лимиты |
| Почта бухгалтерии | Письма якобы от налоговой | Проверять звонком до открытия |
| Запись в реестре | Смена директора и участников | Регулярная выписка, жалоба в Минюст |
Вопросы и ответы
Можно ли продлить электронную подпись по звонку?
Нет. Любой звонок с просьбой продиктовать код, перейти по ссылке или установить программу ради продления нужно прервать и перезвонить в удостоверяющий центр по номеру с его официального сайта.
Почему носитель подписи нельзя держать в компьютере весь день?
Если компьютер заражён программой удалённого доступа, злоумышленник подписывает платёж настоящей подписью, пока носитель вставлен. Вынутый носитель закрывает этот сценарий.
Чем файловый ключ отличается от защищённого носителя?
Файловый ключ это обычный файл, который можно скопировать. Защищённый носитель не даёт скопировать ключ и блокируется после нескольких неверных паролей.
Что делать, если ключ КЕП скомпрометирован?
Немедленно отменить сертификат или заблокировать его в КНЕДП налоговой, в том числе по телефону (044) 284-00-10, а Дія.Підпис деактивировать в приложении.
Куда жаловаться, если данные компании изменили без меня?
В Минюст в течение двух месяцев с момента, когда вы узнали о нарушении, и в любом случае не позже года. О хищении денег сообщите в банк и в киберполицию.