Електронний підпис компанії
Ілля Зав'ялов про електронний підпис компанії: як його викрадають, підміняють директора і виводять гроші через банк-клієнт
Ілля Зав'ялов про електронний підпис компанії і про те, як його використовують шахраї. Дзвінок від імені центру сертифікації чи податкової, лист бухгалтеру з вкладенням, програма віддаленого доступу і носій, який увесь день вставлений у комп'ютер, перетворюють підпис керівника на ключ від рахунку і від запису в реєстрі. За даними CERT-UA, лише одне угруповання за два місяці 2024 року здійснило не менше 30 спроб викрадення коштів через комп'ютери бухгалтерів, із сумами до кількох мільйонів гривень. Стаття пояснює сценарії викрадення, правила зберігання підпису в невеликій команді і порядок дій, якщо підпис уже в чужих руках.
Версія українською мовою для України.
01
Чому електронний підпис став ключем від компанії
Електронний підпис керівника давно перестав бути формальністю для звітності. Ним підписують договори, подають декларації, заходять у банк-клієнт, надсилають заяви до державних реєстрів і видають довіреності працівникам. Хто тримає підпис, той діє від імені компанії в усіх цих місцях одночасно.
Тому шахраям більше не потрібно зламувати бухгалтерію повністю. Досить отримати підпис або право ним користуватися, і далі можна виводити гроші з рахунку, змінювати реквізити в договорах, подавати заяви про зміну директора і брати зобов'язання, які компанія потім оскаржуватиме місяцями.
Ілля Зав'ялов розбирає, як підпис іде з компанії, які сценарії трапляються найчастіше і які правила зберігання закривають більшість із них. Ідеться про невеликі команди, де підписом користуються двоє чи троє людей і де немає окремого фахівця з безпеки.
02
Дзвінок нібито з центру сертифікації
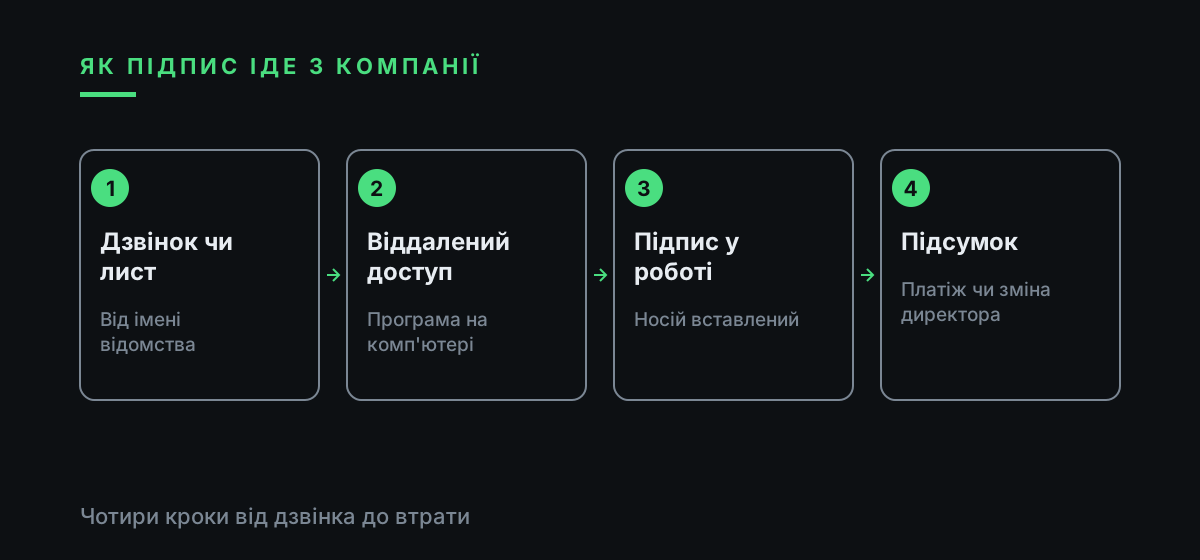
Типовий сценарій починається з дзвінка. Співрозмовник називає себе працівником центру сертифікації ключів чи податкової і повідомляє, що строк сертифіката підпису спливає, а без продовження компанія не зможе подати звітність або провести платіж. Телефонують в останні дні перед строком подання, коли бухгалтер і так працює поспіхом.
Далі той, хто телефонує, просить продиктувати код із повідомлення, перейти за посиланням на сайт продовження або встановити програму, через яку фахівець нібито зробить усе сам. Кожен із цих кроків віддає сторонній людині або доступ до облікового запису, або керування комп'ютером, до якого підключено носій підпису.
Правило для команди просте і вміщується в один рядок: продовження підпису ніколи не починається з вхідного дзвінка. Будь-яка розмова про сертифікат, код чи встановлення програми переривається словами я передзвоню, після чого працівник сам знаходить телефон центру сертифікації на його офіційному сайті або в документах про видачу підпису.
03
Лист бухгалтеру і програма віддаленого доступу
Другий сценарій приходить поштою. Бухгалтеру надсилають акт звірки, вимогу податкової, рахунок від контрагента чи повідомлення про перевірку, а у вкладенні лежить архів або документ, який просить увімкнути вміст. Відкритий файл ставить на комп'ютер програму, що дає зловмисникові віддалене керування.
Небезпека в тому, що на цьому комп'ютері зазвичай є все одразу: носій підпису, вставлений у роз'єм на цілий день, відкритий банк-клієнт і збережені паролі. Зловмисникові лишається дочекатися вечора, підключитися і відправити платіж від імені компанії, підписаний справжнім підписом справжнього керівника.
Банк у такій ситуації бачить звичайний платіж з правильним підписом зі знайомого комп'ютера. Тому захист будується заздалегідь: носій виймають після роботи, банк-клієнт відкривають на окремому пристрої, а вкладення від незнайомих відправників і несподівані листи від відомств перевіряють дзвінком за відомим номером до відкриття.
04
Як влаштований підпис компанії в Україні
За Законом України № 2155-VIII кваліфікований електронний підпис має таку саму юридичну силу, як і власноручний, а користувач зобов'язаний не допускати інших до особистого ключа і невідкладно повідомляти про його компрометацію. На кінець 2025 року Дія.Підпис активували понад 13 мільйонів українців, а з лютого 2026 року під час активації дані звіряють через NFC документа і фотоверифікацію.
Носій має значення. Центральний засвідчувальний орган пояснює, що файловий ключ це звичайний файл, який можна скопіювати, а захищений носій не дає скопіювати ключ і блокується після кількох неправильних паролів поспіль. Для підпису директора і бухгалтера захищений носій надійніший за файл на робочому столі.
Підпис впливає і на реєстрацію. За законом про реєстрацію юридичних осіб підпис на рішенні органу управління засвідчується нотаріально, крім рішень, створених у Дії і підписаних КЕП. Тому КЕП учасника чи директора варто берегти так само, як печатку і паспорт.
05
Підміна директора: як викрадають компанію цілком
Найважчий сценарій стосується самої компанії, і гроші з рахунку в ньому лише перший крок. Отримавши підпис або підроблену довіреність, зловмисники подають до реєстру заяву про зміну керівника чи учасника. Поки справжній власник про це дізнається, новий директор уже відкриває рахунки, підписує договори і знімає гроші.
Ознаки такого викрадення видно у відкритих даних раніше, ніж у банку. У виписці з реєстру з'являється незнайоме прізвище, змінюється адреса, у картці компанії виникає нова довіреність. Якщо ніхто в команді не дивиться виписку регулярно, першим сигналом стає дзвінок від контрагента або лист із банку про заблокований рахунок.
Для невеликої компанії головний захист тут організаційний. Треба знати, хто і де може подати заяву від її імені, стежити за змінами в реєстрі і користуватися тими механізмами захисту, які пропонує держава. Про них нижче, в розділі про Україну.
06
Довіреності, носії і спільний пін-код
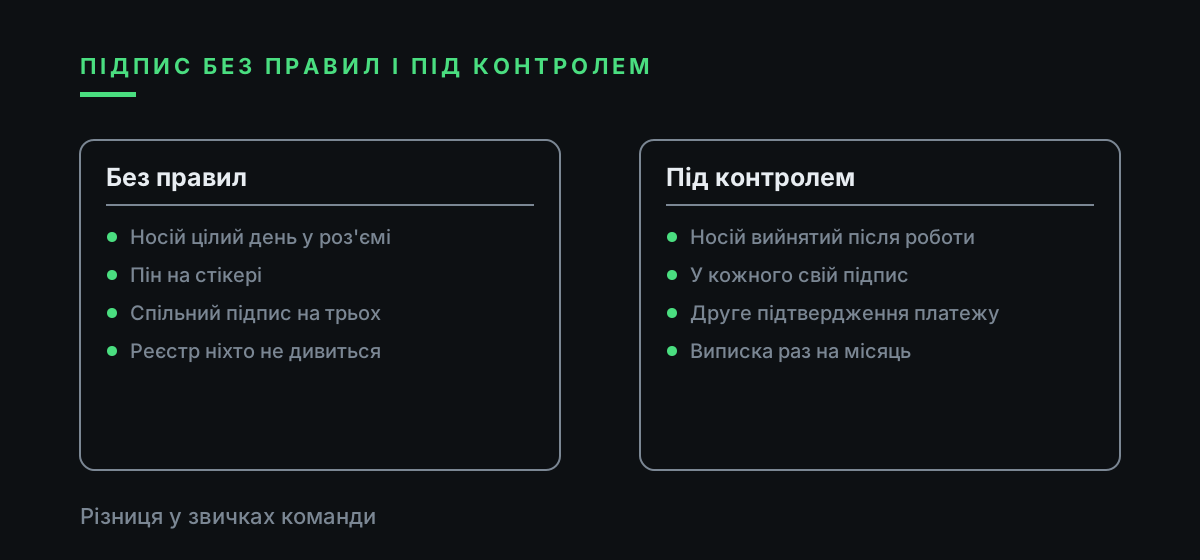
У маленькій команді підписом часто користуються по черзі. Носій лежить у шухляді столу, пін-код записаний на стікері чи переданий у месенджері, а довіреність видана працівникові, який давно звільнився. Кожна з цих звичок зручна, і кожна перетворює підпис керівника на спільний ключ, який важко відкликати.
Довіреність особливо підступна. Вона дає право підписувати від імені компанії і діє до вказаного в ній строку, навіть якщо людина вже не працює. Коли працівник іде, разом із доступами до пошти і банк-клієнта варто відкликати і видані йому довіреності, і сертифікати підпису, випущені на його ім'я для роботи в компанії.
Спільний пін-код робить розслідування неможливим. Якщо підписом користувалися троє, за журналом операцій уже не зрозуміти, хто відправив платіж. Тому кожен, хто підписує документи, має мати власний підпис у межах своїх повноважень, а підпис керівника має залишатися в керівника.
07
Що бачить CERT-UA
За даними CERT-UA, угруповання UAC-0006 посідало перше місце серед фінансових кіберзлочинів в Україні, намагаючись викрадати з рахунків підприємств від мільйона гривень на тиждень. Зловмисник міг сам сформувати платіж або змінити реквізити в документі, вже відправленому директору на підпис. У вересні і жовтні 2024 року угруповання UAC-0050 через комп'ютери бухгалтерів здійснило не менше 30 спроб викрадення коштів через системи дистанційного банківського обслуговування, із сумами від десятків тисяч до кількох мільйонів гривень.
Листи маскують під відомства. У жовтні 2024 року CERT-UA виявив розсилку нібито від податкової, де вкладений документ ставив програму віддаленого керування, і від зараження до викрадення коштів іноді минало не більше години. У 2026 році податкова не раз попереджала про фішинг від її імені, причому адресу відправника іноді підробляють під домен tax.gov.ua, а в березні 2026 року розсилали листи нібито від самого CERT-UA з програмою віддаленого керування під виглядом інструмента захисту.
08
Правила зберігання підпису в невеликій команді
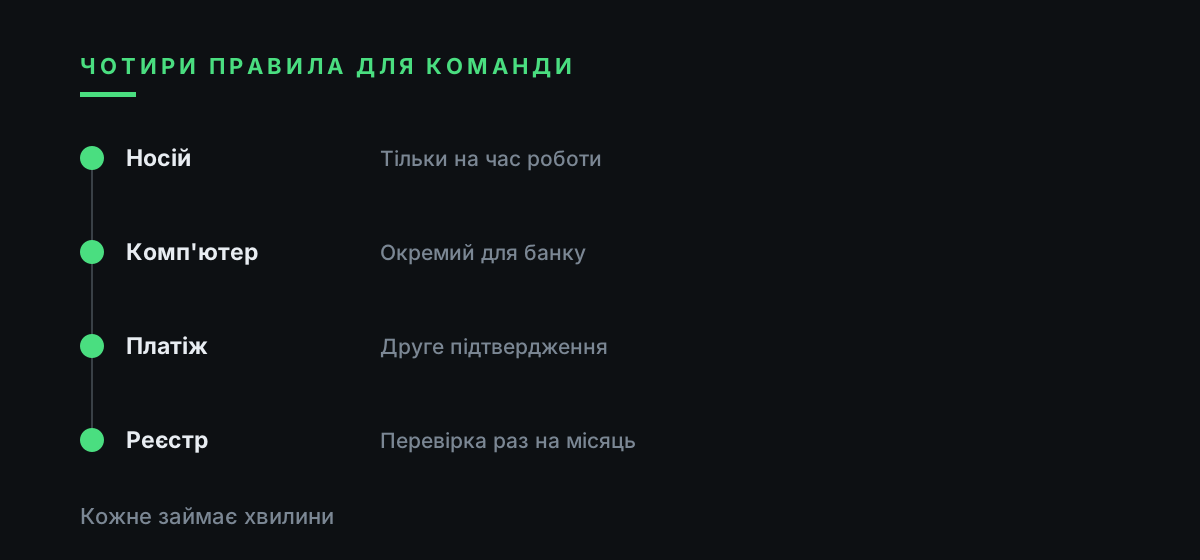
Перше правило стосується носія. Підпис зберігається на захищеному носії, який вставляють тільки на час роботи і виймають одразу після неї. Носій не залишають у комп'ютері на ніч і не передають разом із пін-кодом. Сам пін-код зберігають окремо від носія і ніколи не пересилають у листуванні.
Друге правило стосується комп'ютера. Банк-клієнт і сервіси, де використовується підпис, краще відкривати на окремому пристрої, на якому не читають пошту і не відкривають вкладення. Якщо окремого пристрою немає, на робочому комп'ютері не повинно бути програм віддаленого доступу, які працівник не встановлював сам за погодженням із керівником.
Третє правило стосується грошей. У банку вмикають підтвердження платежів другою людиною, ліміти на суму і сповіщення про кожен вхід і кожну операцію на телефон керівника. Навіть викрадений підпис не виводить гроші, якщо великий платіж потребує другого підтвердження, а власник бачить спробу входу тієї ж хвилини.
09
Що перевіряти раз на місяць
Регулярна перевірка займає пів години і закриває найдорожчі сценарії. Раз на місяць варто відкрити виписку з реєстру про свою компанію і звірити керівника, учасників, адресу і види діяльності. Будь-яка розбіжність означає негайний дзвінок до органу реєстрації.
Того ж дня перевіряють список чинних сертифікатів підпису і довіреностей. Сертифікат, випущений без відома керівника, і довіреність на незнайому людину потребують відкликання того ж дня. Якщо центр сертифікації або банк надсилають сповіщення про випуск сертифікатів, їх варто спрямувати на адресу, яку читає керівник.
Останній пункт перевірки стосується банку. Список пристроїв і користувачів банк-клієнта, історія входів і чинні ліміти показують, чи не з'явився там хтось зайвий. Звільнених працівників, старі телефони і забуті облікові записи прибирають одразу, навіть якщо нічого підозрілого поки не сталося.
10
Якщо підпис уже потрапив до чужих
Коли є підозра, що підписом скористався сторонній, час рахують годинами. Насамперед телефонують у банк за номером із договору і просять заблокувати доступ до банк-клієнта і всі вихідні платежі до з'ясування. Гроші, які ще не пішли з рахунку, зберегти найпростіше.
Потім до центру сертифікації подають заяву про скасування сертифіката. Поки сертифікат чинний, підписані ним документи виглядають законними, тому скасування не можна відкладати до кінця перевірки. Паралельно змінюють паролі до пошти, банк-клієнта і кабінетів у державних сервісах та прибирають із комп'ютера програми віддаленого доступу.
Після цього перевіряють реєстр, податковий і банківський кабінети на предмет поданих від імені компанії заяв і підписаних документів. Усе знайдене фіксують знімками екрана з датою і часом: ці матеріали знадобляться для заяви до поліції і для суперечки з контрагентами, яким встигли надіслати документи від імені компанії.
11
Захист і куди звертатися в Україні
У разі компрометації ключа КНЕДП податкової вимагає невідкладно скасувати сертифікат, а заблокувати його можна на строк до 30 днів, зокрема за телефоном (044) 284-00-10 з ключовою фразою. Дія.Підпис деактивують просто в застосунку. Про викрадення коштів із рахунку одразу повідомте банк і кіберполіцію за номером 0800 505 170, а скаргу на дії банку можна надіслати до НБУ.
Якщо дані компанії змінили без вас, скаргу до Мін'юсту подають протягом двох місяців з моменту, коли про порушення дізналися, і в будь-якому разі не пізніше року. Сама скарга реєстрацію не зупиняє. У 2025 році до Офісу протидії рейдерству надійшло 1 903 скарги, задоволено 520 з 1 362 розглянутих. Про атаку на комп'ютер бухгалтера варто повідомити і CERT-UA.
| Доступ | Що дає шахраю | Як закрити |
|---|---|---|
| КЕП директора | Платежі, договори, рішення | Захищений носій, пароль окремо |
| Файловий ключ | Копію ключа на чужому комп'ютері | Перейти на захищений носій |
| Дія.Підпис | Підписання документів у Дії | Деактивувати в разі втрати телефона |
| Банк-клієнт | Платіж із правильним підписом | Друге підтвердження і ліміти |
| Пошта бухгалтерії | Листи нібито від податкової | Перевіряти дзвінком до відкриття |
| Запис у реєстрі | Зміна директора і учасників | Регулярна виписка, скарга до Мін'юсту |
Питання і відповіді
Чи можна продовжити електронний підпис за дзвінком?
Ні. Будь-який дзвінок із проханням продиктувати код, перейти за посиланням чи встановити програму заради продовження варто перервати і передзвонити до центру сертифікації за номером з його офіційного сайту.
Чому носій підпису не можна тримати в комп'ютері цілий день?
Якщо комп'ютер заражений програмою віддаленого доступу, зловмисник підписує платіж справжнім підписом, поки носій вставлений. Вийнятий носій закриває цей сценарій.
Чим файловий ключ відрізняється від захищеного носія?
Файловий ключ це звичайний файл, який можна скопіювати. Захищений носій не дає скопіювати ключ і блокується після кількох неправильних паролів.
Що робити, якщо ключ КЕП скомпрометовано?
Невідкладно скасувати сертифікат або заблокувати його в КНЕДП податкової, зокрема за телефоном (044) 284-00-10, а Дія.Підпис деактивувати в застосунку.
Куди скаржитися, якщо дані компанії змінили без мене?
До Мін'юсту протягом двох місяців з моменту, коли ви дізналися про порушення, і в будь-якому разі не пізніше року. Про викрадення коштів повідомте банк і кіберполіцію.