Подтверждение, которое добавляет чужого
Подтверждение устройства: одобрение на настоящей странице входа, объясняет Илья Завьялов
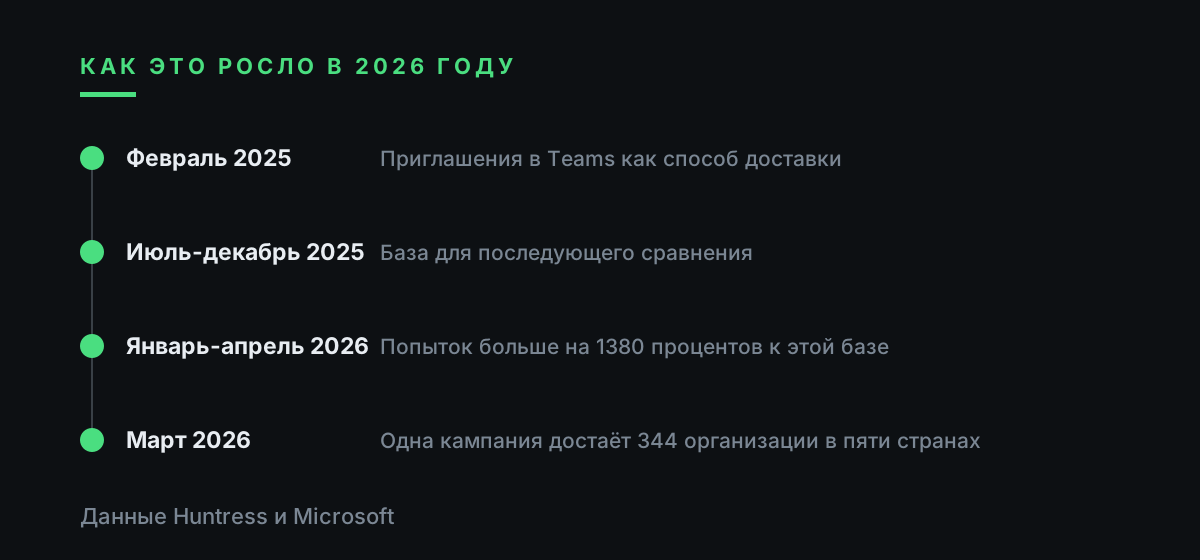
Любое обучение по фишингу, которое проходили ваши сотрудники, учило их смотреть в адресную строку. Эта атака такую проверку проходит. Нет похожего домена, нет поддельной формы, нет пароля, который можно украсть. Сотрудник попадает на настоящую страницу входа того сервиса, которым пользуется каждый день, вводит короткий код из присланного сообщения, подтверждает, и устройство нападающего оказывается в его учётной записи с рабочей сессией. Huntress насчитала одну кампанию в марте 2026 года, которая достала 344 организации в пяти странах, а число попыток выросло на 1380 процентов при сравнении второго полугодия 2025 года с началом 2026.
Версия на русском языке для России.
01
Для чего этот поток придуман
Вход по коду устройства существует потому, что некоторые устройства не умеют показывать форму входа. Телевизору, экрану в переговорной, принтеру или консольной утилите неудобно принимать пароль и второй фактор. Поэтому устройство показывает короткий код и просит открыть страницу на телефоне или ноутбуке, ввести код и подтвердить.
Подтверждение привязывает сессию к тому устройству, которое запросило код. В этом весь замысел и в этом же вся проблема. Ничто в потоке не доказывает, что запросившее устройство стоит перед вами.
Поток всегда работал именно так и сломанным не является. Изменилось другое: преступники заметили зазор между тем, что человек думает, будто подтверждает, и тем, что он подтверждает на самом деле.
Стоит проговорить вслух, о чём на самом деле спрашивает экран. Текст на странице подтверждения говорит про вход в приложение, и большинство читает это как подтверждение собственного действия. Честная формулировка звучала бы как вопрос, пускать ли в эту учётную запись устройство, стоящее где-то в другом месте, и на такой вопрос почти никто не ответил бы согласием.
02
Как его выворачивают
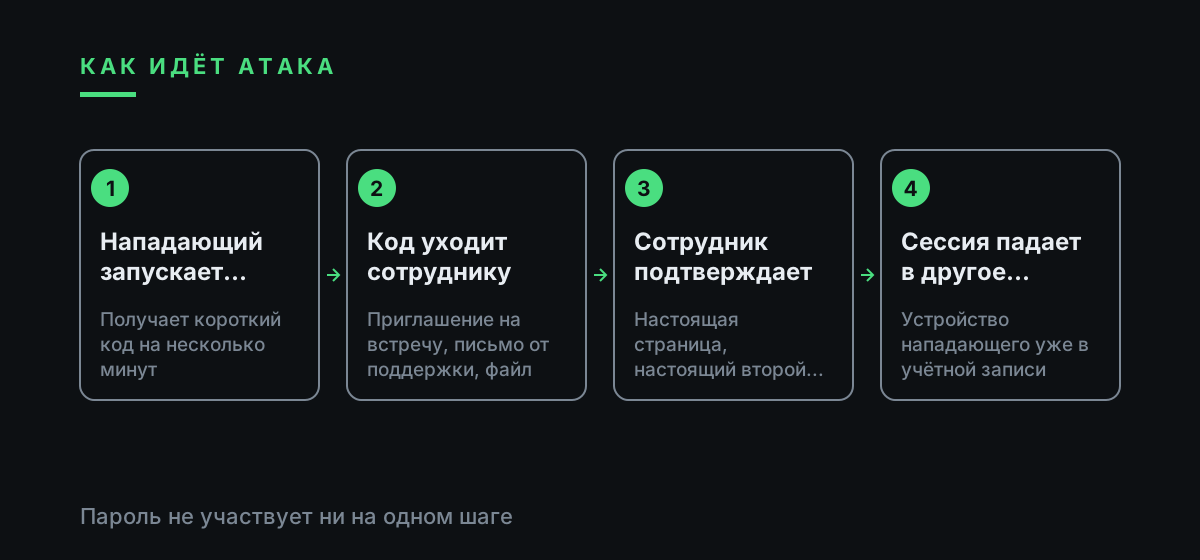
Нападающий запускает поток со своей машины и получает код, который живёт короткое окно, обычно считанные минуты. Дальше нужен один человек, который его введёт. Сообщение с кодом это вся социальная инженерия в этой атаке.
Предлог обычно бытовой. Приглашение на встречу, уведомление от техподдержки о перерегистрации устройства, общий документ, который просит быстро подтвердить. В феврале 2025 года группа, известная как Storm-2372, рассылала такие запросы под видом приглашений на встречу в Teams, а это настолько обыденное сообщение, насколько вообще бывает.
Сотрудник открывает настоящую страницу, вводит код, подтверждает привычным вторым фактором и видит ровно то, что ожидал увидеть. У нападающего теперь сессия, а вместе с ней почта, файлы и часто возможность спокойно зарегистрировать ещё устройства.
Пароль в этом не участвует вообще. Смена пароля после события сама по себе ничего не даёт: сессия уже существует и живёт отдельно от того пароля, с которого началась.
03
Почему привычные советы здесь не работают
Совет проверить отправителя слаб, когда сообщение приходит по настоящему внутреннему каналу или из захваченного ящика партнёра, а это скорее обычный случай, чем исключение.
Совет проверить ссылку слабее вдвое. Ссылка правильная. Она ведёт к настоящему провайдеру на настоящий домен с действующим сертификатом, поэтому переписывание ссылок и поиск похожих доменов тут не находят ничего.
Совет искать форму для заполнения тоже не срабатывает: вводится всего лишь короткий код, который выглядит безобидно и никакого явного секрета не содержит. Люди, которые никогда не ввели бы пароль на странной странице, вбивают шесть символов не задумываясь.
Единственный совет, который тут работает, помещается в одну фразу: код, который вы не запрашивали, нельзя вводить никуда. Если вы только что ничего не запускали на устройстве перед собой, запрос не ваш.
04
Что говорят цифры
Мартовская кампания 2026 года задела 344 организации в США, Канаде, Австралии, Новой Зеландии и Германии. Разброс тут важен: он показывает поток против обычных компаний, а не точечное проникновение в несколько избранных.
Число попыток выросло на 1380 процентов при сравнении июля-декабря 2025 года с январём-апрелем 2026. Huntress и Microsoft по отдельности зафиксировали примерно десятикратный рост первого полугодия 2026 против второго полугодия 2025.
Инструмент арендуется. Наборы, которые продаются как услуга, берут на себя и генерацию кодов, и шаблоны сообщений, поэтому техника за один месяц разошлась по стольким не связанным между собой жертвам. Понимать протокол никому из участников не требуется.
Эти цифры стоит читать как прогноз, а не как итог. Техника, которая дёшево арендуется, обходит обучение, за которое уже заплачено, и оставляет у провайдера чистый след без ошибок, сама собой не затухнет. Она затухает в тот момент, когда настройку выключают.
05
Что видно в журналах
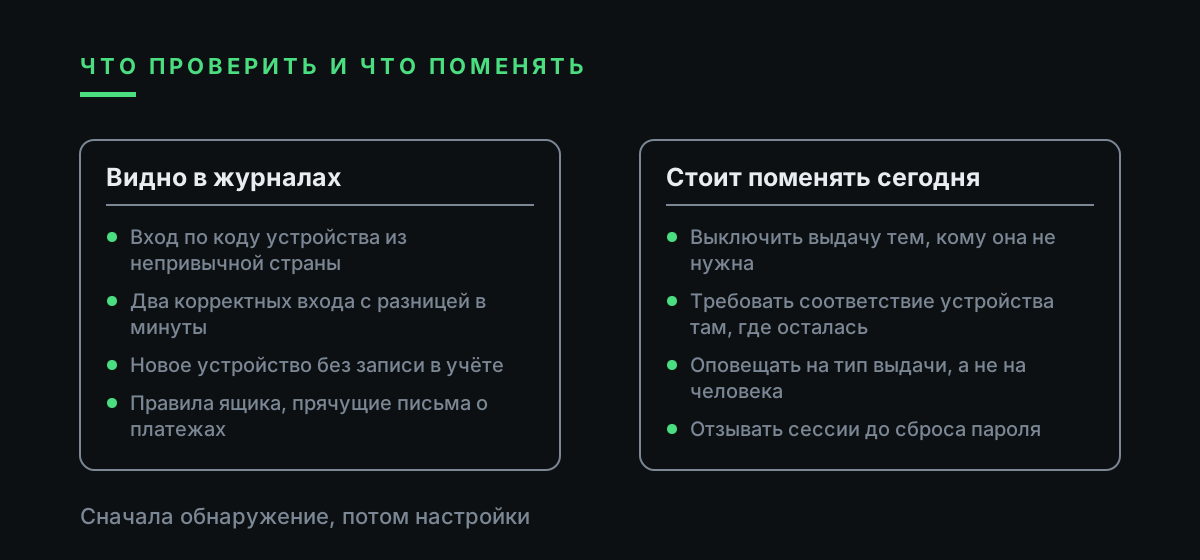
Успешный вход из незнакомого места по типу выдачи кода устройства сразу после законного входа того же пользователя из привычного места. Два входа, оба корректные, с разницей в минуты, из разных стран.
Новое устройство, зарегистрированное на учётную запись, без заявки в поддержку и без записи в учёте оборудования. Эта деталь чаще всего переживает первую неделю, потому что запись об устройстве нападающие убирать ленятся.
Правила в почтовом ящике, созданные вскоре после этого, обычно перекладывающие письма со словами про платежи, счета или безопасность в папку, куда никто не смотрит. Правило это способ держать ящик тихим, пока идёт работа.
Ничего тонкого тут нет, если смотреть. Сложность в том, что сам вход не несёт ни ошибки, ни признака аномалии, поэтому никто не поднимает руку, пока правило не написано человеком.
06
Как закрыть настройками
Выключите выдачу кода устройства тем пользователям, у которых нет устройства, которому это нужно. В финансовом и юридическом отделе почти никто не заходит с экрана в переговорной. Одна эта настройка убирает атаку для большей части организации и не стоит ничего.
Там, где поток действительно нужен, ограничьте его соответствием устройства политике и сетевым расположением, чтобы корректный код, подтверждённый с неуправляемой машины в другой стране, всё равно упёрся в политику.
Настраивайте оповещение на тип выдачи, а не на человека. Правило, которое срабатывает при каждом успешном входе по коду устройства, шумит примерно неделю, после чего законные случаи превращаются в короткий известный список, и всё остальное заслуживает звонка.
Сделайте отзыв сессий частью стандартной реакции. Сброс пароля без завершения сессий оставляет нападающего ровно там же, где он был, и это самая частая ошибка первого часа таких инцидентов.
07
Что сказать людям
Сведите урок к одному правилу. Коды рождаются в устройствах перед вами и вводятся на страницах, которые вы открыли сами. Код, пришедший сообщением и просящий куда-то его ввести, это атака, кем бы ни выглядел отправитель.
Дайте путь для сигнала, который быстрее, чем принятие решения. Большинство попавшихся испытали секундное сомнение и не нашли, куда его деть, поэтому разрешили его согласием.
Скажите прямо, что подтверждение такого запроса не повод для увольнения. Эти инциденты тянутся днями ровно потому, что человек, который подтвердил, потом понимает, что произошло, и молчит.
| На что смотрит защита | Обычный фишинг | Подтверждение устройства |
|---|---|---|
| Домен в адресной строке | Похожий или посторонний | Настоящий домен провайдера |
| Сертификат | Часто свежий или несовпадающий | Действующий, принадлежит провайдеру |
| Что вводит человек | Пароль и код | Только короткий код |
| Куда уходит пароль | К нападающему | Никуда, он не используется |
| Что даёт смена пароля | Отрезает нападающего | Сама по себе ничего |
| Чем заканчивает нападающий | Данными для повторного входа | Живой сессией и зарегистрированным устройством |
Вопросы и ответы
Двухфакторная проверка это останавливает?
Сама по себе нет. Сотрудник честно проходит второй фактор на настоящей странице, поэтому поток отрабатывает ровно так, как задуман. Атака злоупотребляет законным подтверждением, обходить проверку ей не нужно.
Смена пароля поможет?
Только вместе с завершением сессий. У нападающего токен, выданный в момент подтверждения, и он продолжает работать после сброса, поэтому отзыв делают тем же действием.
Сколько времени есть у нападающего, чтобы код ввели?
Обычно минуты, код быстро протухает. Поэтому такие сообщения давят на скорость, и поэтому же задержка в несколько минут на проверку часто убивает попытку.
Можно просто отключить этот поток?
Большинству пользователей да, и это самое чистое решение. Оставьте его включённым только тем группам, которые действительно заходят с экранов или консольных утилит, и ограничьте их соответствием устройства.
Что сделать первым, когда заметили?
Завершить все сессии учётной записи, убрать зарегистрированное устройство, затем проверить правила ящика и пересылку, созданные после подтверждения. Сброс пароля идёт после этого, не раньше.
Как понять, случалось ли такое уже?
Поискать в журналах входов тип выдачи кода устройства за последние месяцы. Законное использование это короткий предсказуемый список, поэтому всё за его пределами заслуживает прямого разговора с пользователем.