Підтвердження, що додає чужого
Підтвердження пристрою: схвалення на справжній сторінці входу, пояснює Ілля Зав'ялов
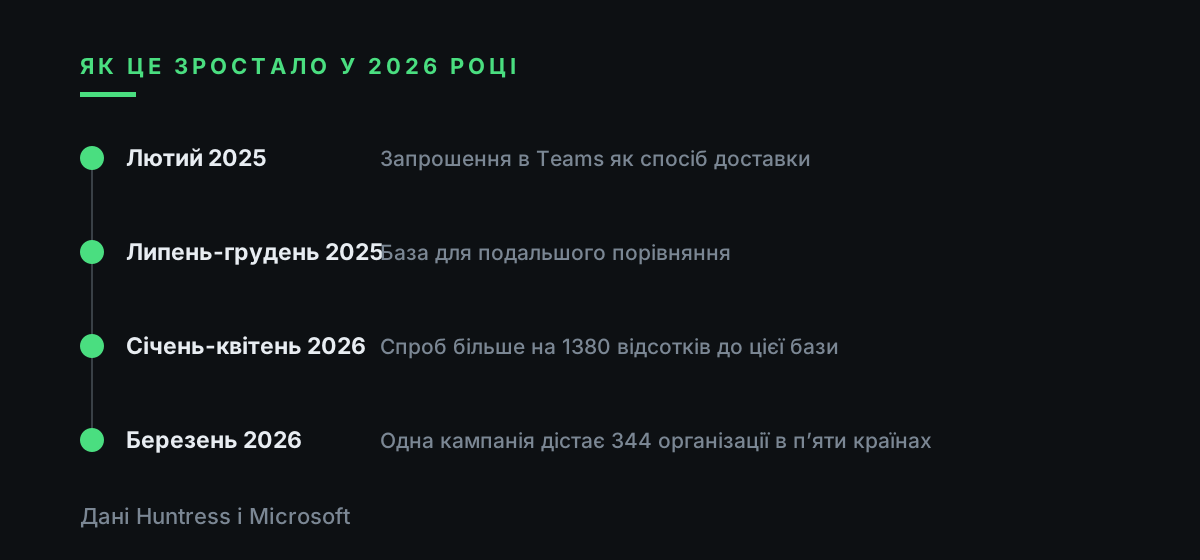
Будь-яке навчання з фішингу, яке проходили ваші працівники, вчило їх дивитися в адресний рядок. Ця атака таку перевірку проходить. Немає схожого домену, немає підробленої форми, немає пароля, який можна вкрасти. Працівник потрапляє на справжню сторінку входу того сервісу, яким користується щодня, вводить короткий код із надісланого повідомлення, підтверджує, і пристрій нападника опиняється в його обліковому записі з робочою сесією. Huntress нарахувала одну кампанію в березні 2026 року, яка дістала 344 організації в пʼяти країнах, а кількість спроб зросла на 1380 відсотків при порівнянні другого півріччя 2025 року з початком 2026.
Версія українською мовою для України.
01
Для чого цей потік придуманий
Вхід за кодом пристрою існує тому, що деякі пристрої не вміють показувати форму входу. Телевізору, екрану в переговорній, принтеру чи консольній утиліті незручно приймати пароль і другий фактор. Тому пристрій показує короткий код і просить відкрити сторінку на телефоні або ноутбуці, ввести код і підтвердити.
Підтвердження привʼязує сесію до того пристрою, який запросив код. У цьому весь задум і в цьому ж уся проблема. Ніщо в потоці не доводить, що пристрій, який запитує, стоїть перед вами.
Потік завжди працював саме так і зламаним не є. Змінилося інше: злочинці помітили проміжок між тим, що людина думає, ніби підтверджує, і тим, що вона підтверджує насправді.
Варто проговорити вголос, про що насправді питає екран. Текст на сторінці підтвердження говорить про вхід у застосунок, і більшість читає це як підтвердження власної дії. Чесне формулювання звучало б як питання, чи пускати в цей обліковий запис пристрій, що стоїть десь в іншому місці, і на таке питання майже ніхто не відповів би згодою.
02
Як його вивертають
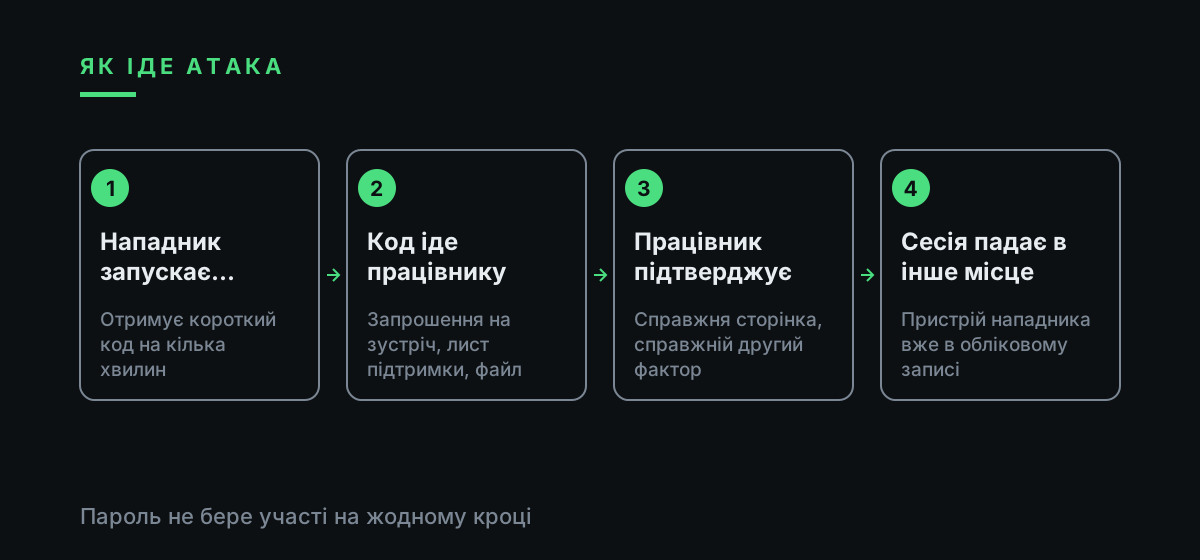
Нападник запускає потік зі своєї машини й отримує код, який живе коротке вікно, зазвичай лічені хвилини. Далі потрібна одна людина, яка його введе. Повідомлення з кодом це вся соціальна інженерія в цій атаці.
Привід зазвичай побутовий. Запрошення на зустріч, сповіщення від техпідтримки про перереєстрацію пристрою, спільний документ, що просить швидко підтвердити. У лютому 2025 року група, відома як Storm-2372, розсилала такі запити під виглядом запрошень на зустріч у Teams, а це настільки буденне повідомлення, наскільки взагалі буває.
Працівник відкриває справжню сторінку, вводить код, підтверджує звичним другим фактором і бачить рівно те, що очікував. У нападника тепер сесія, а разом із нею пошта, файли і часто можливість спокійно зареєструвати ще пристрої.
Пароль у цьому не бере участі взагалі. Зміна пароля після події сама по собі нічого не дає: сесія вже існує і живе окремо від того пароля, з якого почалася.
03
Чому звичні поради тут не працюють
Порада перевірити відправника слабка, коли повідомлення приходить справжнім внутрішнім каналом або із захопленої скриньки партнера, а це радше звичайний випадок, ніж виняток.
Порада перевірити посилання слабша вдвічі. Посилання правильне. Воно веде до справжнього провайдера на справжній домен із дійсним сертифікатом, тому переписування посилань і пошук схожих доменів тут не знаходять нічого.
Порада шукати форму для заповнення теж не спрацьовує: вводиться лише короткий код, який виглядає безневинно і жодного явного секрету не містить. Люди, які ніколи не ввели б пароль на дивній сторінці, вбивають шість символів не замислюючись.
Єдина порада, яка тут працює, вміщується в одну фразу: код, якого ви не запитували, не можна вводити нікуди. Якщо ви щойно нічого не запускали на пристрої перед собою, запит не ваш.
04
Що кажуть цифри
Березнева кампанія 2026 року зачепила 344 організації у США, Канаді, Австралії, Новій Зеландії та Німеччині. Розкид тут важливий: він показує потік проти звичайних компаній, а не точкове проникнення в кілька обраних.
Кількість спроб зросла на 1380 відсотків при порівнянні липня-грудня 2025 року з січнем-квітнем 2026. Huntress і Microsoft окремо зафіксували приблизно десятикратне зростання першого півріччя 2026 проти другого півріччя 2025.
Інструмент орендується. Набори, які продаються як послуга, беруть на себе і генерацію кодів, і шаблони повідомлень, тому техніка за один місяць розійшлася по стількох не повʼязаних між собою жертвах. Розуміти протокол нікому з учасників не потрібно.
Ці цифри варто читати як прогноз, а не як підсумок. Техніка, яка дешево орендується, обходить навчання, за яке вже заплачено, і лишає у провайдера чистий слід без помилок, сама собою не згасне. Вона згасає в той момент, коли налаштування вимикають.
05
Що видно в журналах
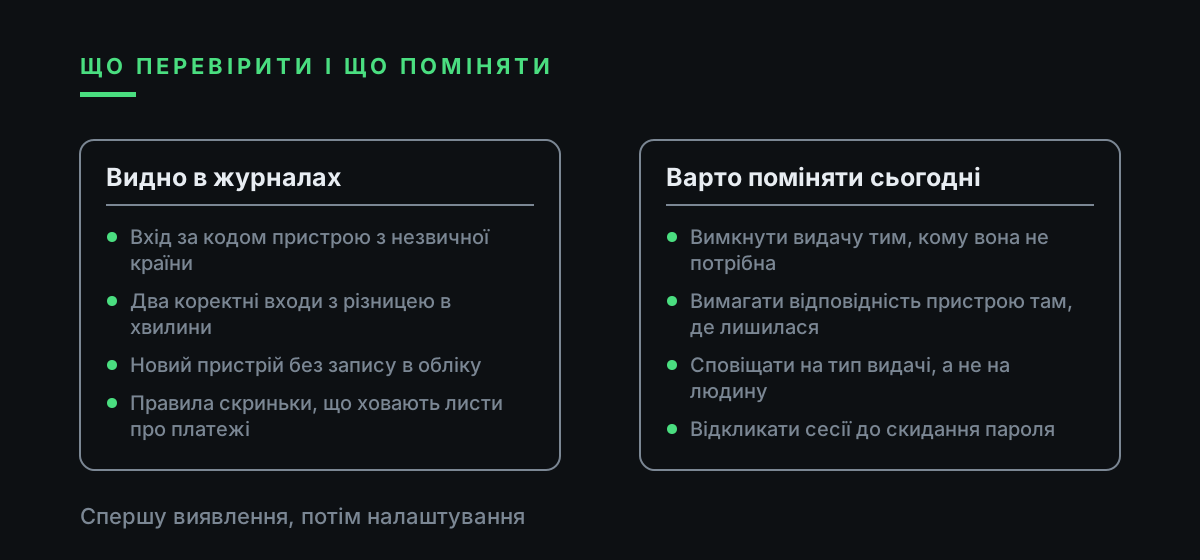
Успішний вхід із незнайомого місця за типом видачі коду пристрою одразу після законного входу того самого користувача зі звичного місця. Два входи, обидва коректні, з різницею в хвилини, з різних країн.
Новий пристрій, зареєстрований на обліковий запис, без заявки в підтримку і без запису в обліку обладнання. Ця деталь найчастіше переживає перший тиждень, бо запис про пристрій нападники прибирати лінуються.
Правила в поштовій скриньці, створені невдовзі після цього, зазвичай перекладають листи зі словами про платежі, рахунки чи безпеку в теку, куди ніхто не дивиться. Правило це спосіб тримати скриньку тихою, поки триває робота.
Нічого тонкого тут немає, якщо дивитися. Складність у тому, що сам вхід не несе ні помилки, ні ознаки аномалії, тому ніхто не піднімає руку, доки правило не написане людиною.
06
Як закрити налаштуваннями
Вимкніть видачу коду пристрою тим користувачам, у яких немає пристрою, якому це потрібно. У фінансовому та юридичному відділі майже ніхто не заходить з екрана в переговорній. Одне це налаштування прибирає атаку для більшої частини організації і не коштує нічого.
Там, де потік справді потрібен, обмежте його відповідністю пристрою політиці та мережевим розташуванням, щоб коректний код, підтверджений з некерованої машини в іншій країні, все одно вперся в політику.
Налаштовуйте сповіщення на тип видачі, а не на людину. Правило, яке спрацьовує при кожному успішному вході за кодом пристрою, шумить приблизно тиждень, після чого законні випадки перетворюються на короткий відомий список, і все інше заслуговує на дзвінок.
Зробіть відкликання сесій частиною стандартної реакції. Скидання пароля без завершення сесій лишає нападника рівно там само, де він був, і це найчастіша помилка першої години таких інцидентів.
07
Що сказати людям
Зведіть урок до одного правила. Коди народжуються в пристроях перед вами і вводяться на сторінках, які ви відкрили самі. Код, що прийшов повідомленням і просить кудись його ввести, це атака, ким би не виглядав відправник.
Дайте шлях для сигналу, швидший за ухвалення рішення. Більшість тих, хто попався, відчули секундний сумнів і не знайшли, куди його подіти, тому розвʼязали його згодою.
Скажіть прямо, що підтвердження такого запиту не привід для звільнення. Ці інциденти тягнуться днями саме тому, що людина, яка підтвердила, потім розуміє, що сталося, і мовчить.
| На що дивиться захист | Звичайний фішинг | Підтвердження пристрою |
|---|---|---|
| Домен в адресному рядку | Схожий або сторонній | Справжній домен провайдера |
| Сертифікат | Часто свіжий або незбіжний | Дійсний, належить провайдеру |
| Що вводить людина | Пароль і код | Лише короткий код |
| Куди йде пароль | До нападника | Нікуди, він не використовується |
| Що дає зміна пароля | Відрізає нападника | Сама по собі нічого |
| Чим закінчує нападник | Даними для повторного входу | Живою сесією і зареєстрованим пристроєм |
Питання і відповіді
Двофакторна перевірка це зупиняє?
Сама по собі ні. Працівник чесно проходить другий фактор на справжній сторінці, тому потік відпрацьовує рівно так, як задуманий. Атака зловживає законним підтвердженням, обходити перевірку їй не потрібно.
Зміна пароля допоможе?
Лише разом із завершенням сесій. У нападника токен, виданий у момент підтвердження, і він продовжує працювати після скидання, тому відкликання роблять тією самою дією.
Скільки часу має нападник, щоб код ввели?
Зазвичай хвилини, код швидко втрачає силу. Тому такі повідомлення тиснуть на швидкість, і тому ж затримка на кілька хвилин для перевірки часто вбиває спробу.
Чи можна просто вимкнути цей потік?
Більшості користувачів так, і це найчистіше рішення. Лишіть його увімкненим тільки тим групам, які справді заходять з екранів або консольних утиліт, і обмежте їх відповідністю пристрою.
Що зробити першим, коли помітили?
Завершити всі сесії облікового запису, прибрати зареєстрований пристрій, потім перевірити правила скриньки та пересилання, створені після підтвердження. Скидання пароля йде після цього, не раніше.
Як зрозуміти, чи траплялося таке вже?
Пошукати в журналах входів тип видачі коду пристрою за останні місяці. Законне використання це короткий передбачуваний список, тому все за його межами заслуговує на пряму розмову з користувачем.