Вимагачі-шифрувальники
Ілля Зав'ялов: скам вимагачів-шифрувальників проти ФОП і ТОВ, що зробити до атаки і в першу годину
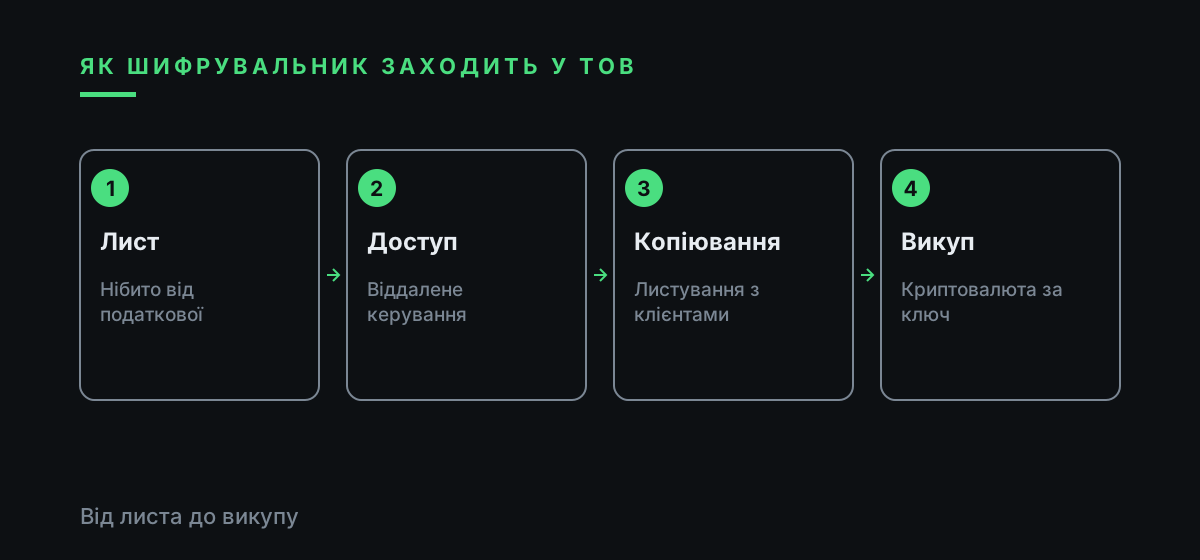
Ілля Зав'ялов: скам-схема вимагача з програмою-шифрувальником приходить до ФОП і невеликого ТОВ листом нібито від податкової, через віддалений доступ, який забули закрити після підрядника, або через ноутбук бухгалтера з ключами банку. Уранці файли не відкриваються. За ключ просять криптовалюту й погрожують оприлюднити листування з клієнтами. Консультант з цифрової безпеки розбирає поведінку вимагача, фальшивих «рятувальників даних», які пишуть навіть від імені CERT-UA, і порядок дій до атаки та в першу годину: кіберполіція, банк, НБУ, закон про персональні дані.
Версія українською мовою для України.
01
Ілля Зав'ялов: скам-схема вимагача-шифрувальника, як вона розгортається
Ілля Зав'ялов: скам із шифрувальником рідко націлений на конкретну фірму. Зловмисник шукає відчинені двері: застарілу програму, пароль за замовчуванням, працівника, який відкриває будь-яке вкладення. Розмір компанії для нього вторинний.
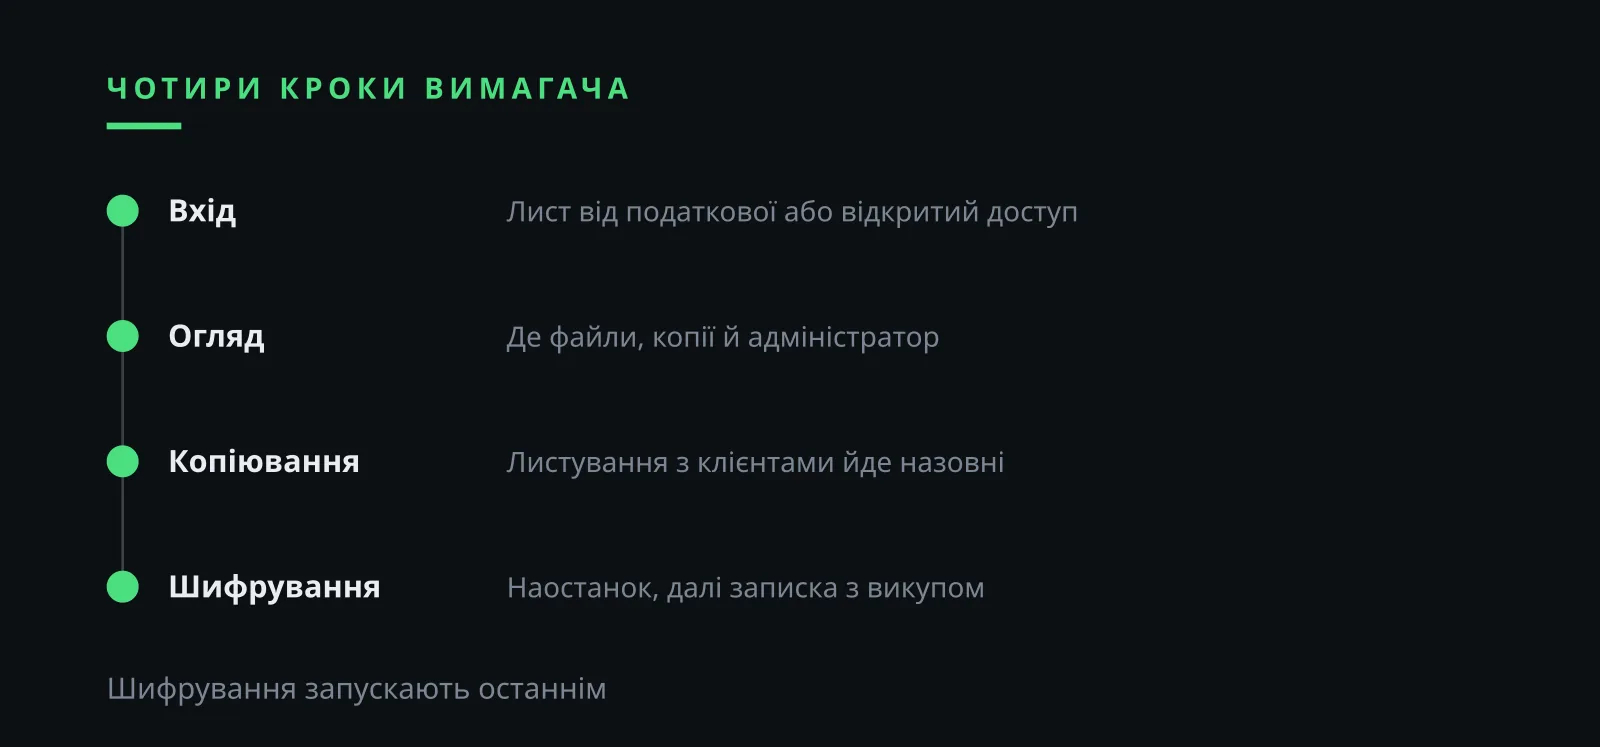
Атака триває довше, ніж здається власнику. Спершу вхід і закріплення, потім огляд мережі: де спільні папки, хто адміністратор, де лежать архіви. Далі копіювання цінного на чужий сервер, і лише наприкінці шифрування всього, до чого вдалося дістатися.
Через це відновлення з власних копій закриває тільки половину проблеми. Файли повертаються, а договори, рахунки й контакти клієнтів уже лежать у вимагача, і наступний лист від нього звучить як шантаж.
У невеликого ТОВ слабкі місця схожі. Один адміністратор на аутсорсі, спільний пароль до сервера, облік, банк і пошта на одному ноутбуці. Кожна дрібниця окремо виглядає безпечною, разом вони складаються у відкритий шлях.
Тому розбір починають з поведінки зловмисника. Знаючи, в якому порядку він діє, фірма бачить, де його можна зупинити: на вході, під час огляду мережі або в момент вивантаження даних.
02
Лист «від податкової», віддалений доступ і ноутбук бухгалтера
У жовтні 2024 року CERT-UA виявив розсилку нібито від податкової: вкладений документ встановлював програму віддаленого керування, і від зараження до крадіжки грошей іноді минало не більше години. Бухгалтер відкриває такі листи за обов'язком, на цьому розрахунок і будується.
Другий шлях технічний. Віддалений робочий стіл відкрили для підрядника, який налаштовував касу чи облікову програму, і більше про нього не згадували. Пароль той самий, порт відкритий, а автоматичні сканери знаходять таке дуже швидко.
Ілля Зав'ялов: скам-атака через ноутбук бухгалтера дає зловмиснику одразу два трофеї. Файли для шифрування і доступ до інтернет-банку, з якого можна спробувати відправити платіж, поки власник читає записку.
Окремий комп'ютер або хоча б окремий обліковий запис для банку прибирає більшу частину ризику. Пошту, месенджери й випадкові сайти на ньому не відкривають. Доступ до нього мають лише бухгалтер і власник, а великі платежі підтверджують з іншого пристрою.
Підрядникам, які обслуговують каси й облікові програми, доступ дають на час робіт і під окремим обліковим записом. Після завершення його вимикають і записують це в короткий журнал доступів.
03
Ілля Зав'ялов: скам із викупом у криптовалюті, що насправді пише вимагач
Ролик вище коротко переказує те саме: лист нібито від податкової, після якого до крадіжки грошей іноді минає не більше години, записка з викупом у криптовалюті, фальшиві помічники від імені CERT-UA, дві копії даних, одна з яких вимикається після копіювання, і головна порада: при підозрі одразу від'єднати комп'ютер від інтернету й локальної мережі, далі банк і кіберполіція.
Записка складена так, щоб налякати й поквапити. Таймер, обіцянка підняти суму після терміну, адреса гаманця, іноді «безкоштовне розшифрування» кількох файлів як доказ чесності. Мета одна: отримати гроші раніше, ніж фірма зрозуміє, що в неї вціліло.
Ілля Зав'ялов: скам-вимога тримається на обіцянці, яку ніхто не гарантує. Ключ може підійти не до всіх файлів, програма розшифрування буває з помилками, а скопійовані документи лишаються у зловмисника за будь-якого результату.
Переказ у криптовалюті банк не поверне. Тому суму із записки відкладають на потім, а першими займаються мережею, слідами атаки й грошима на рахунку.
Листування з вимагачем, якщо до нього дійде, веде одна людина і лише після розмови з поліцією. Кожне повідомлення зберігають, ці тексти потім стануть матеріалами справи.
04
Погроза злити базу клієнтів і закон про персональні дані
Шантаж публікацією б'є по клієнтах: їхніх телефонах, адресах доставки, сумах замовлень. Фірма відповідає за ці дані як їхній володілець і після атаки має розуміти, що саме пішло назовні. Для цього переглядають, до яких папок і систем мав доступ заражений обліковий запис.
За статтями 22 і 23 закону Про захист персональних даних контроль у цій сфері здійснює, зокрема, Уповноважений Верховної Ради України з прав людини, який отримує скарги громадян і проводить перевірки володільців даних. Клієнт, чиї дані виклали, може поскаржитися саме туди.
Ілля Зав'ялов: скам із погрозою злиття розрахований на страх розголосу. Чесний лист клієнтам із поясненням, які дані зачеплено і чого остерігатися, забирає в зловмисника значну частину цієї сили.
Такий лист готують заздалегідь: чернетка, перелік систем з даними клієнтів, людина, яка відповідає на запитання. У день атаки на це не буде ні часу, ні спокійної голови.
Про партнерів теж не забувають. Якщо у викраденому листуванні є їхні договори й ціни, їм повідомляють окремо, щоб листи від імені фірми з новими умовами не заскочили їх зненацька.
| Норма | Про що | Що означає для фірми |
|---|---|---|
| Стаття 361 КК України, частина 1 | Втручання в роботу систем | Штраф до 3000 неоподатковуваних мінімумів |
| Стаття 361 КК України, частина 3 | Витік чи блокування інформації | Від трьох до восьми років позбавлення волі |
| Статті 22 і 23 закону про дані | Контроль Уповноваженого | Клієнт може подати скаргу |
| Поради НБУ | Загроза грошам | Банк і ticket.cyberpolice.gov.ua |
05
Ілля Зав'ялов: скам під виглядом порятунку, фальшиві фірми з відновлення даних
У березні 2026 року розсилали листи нібито від CERT-UA з інструментом захисту, який насправді був програмою віддаленого керування, і серед отримувачів були фінансові установи. Назва державної команди тут працювала як ключ до довіри.
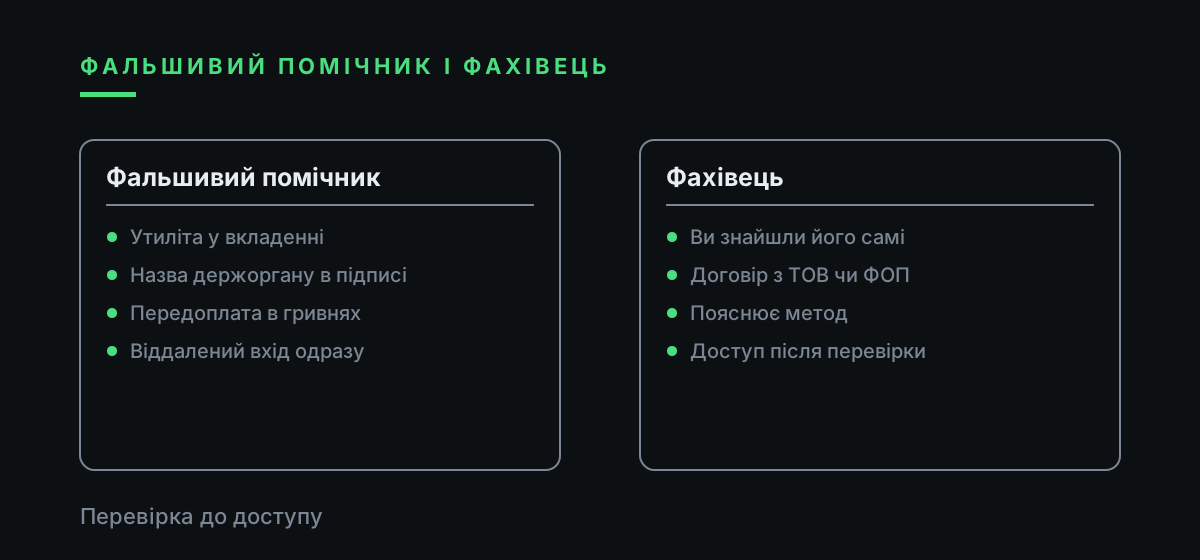
За тією самою логікою діють «компанії з відновлення даних» із реклами. Частина з них домовляється з вимагачем, платить йому й продає ключ клієнтові дорожче, видаючи за власну «технологію». Інші беруть передоплату в гривнях чи криптовалюті й зникають.
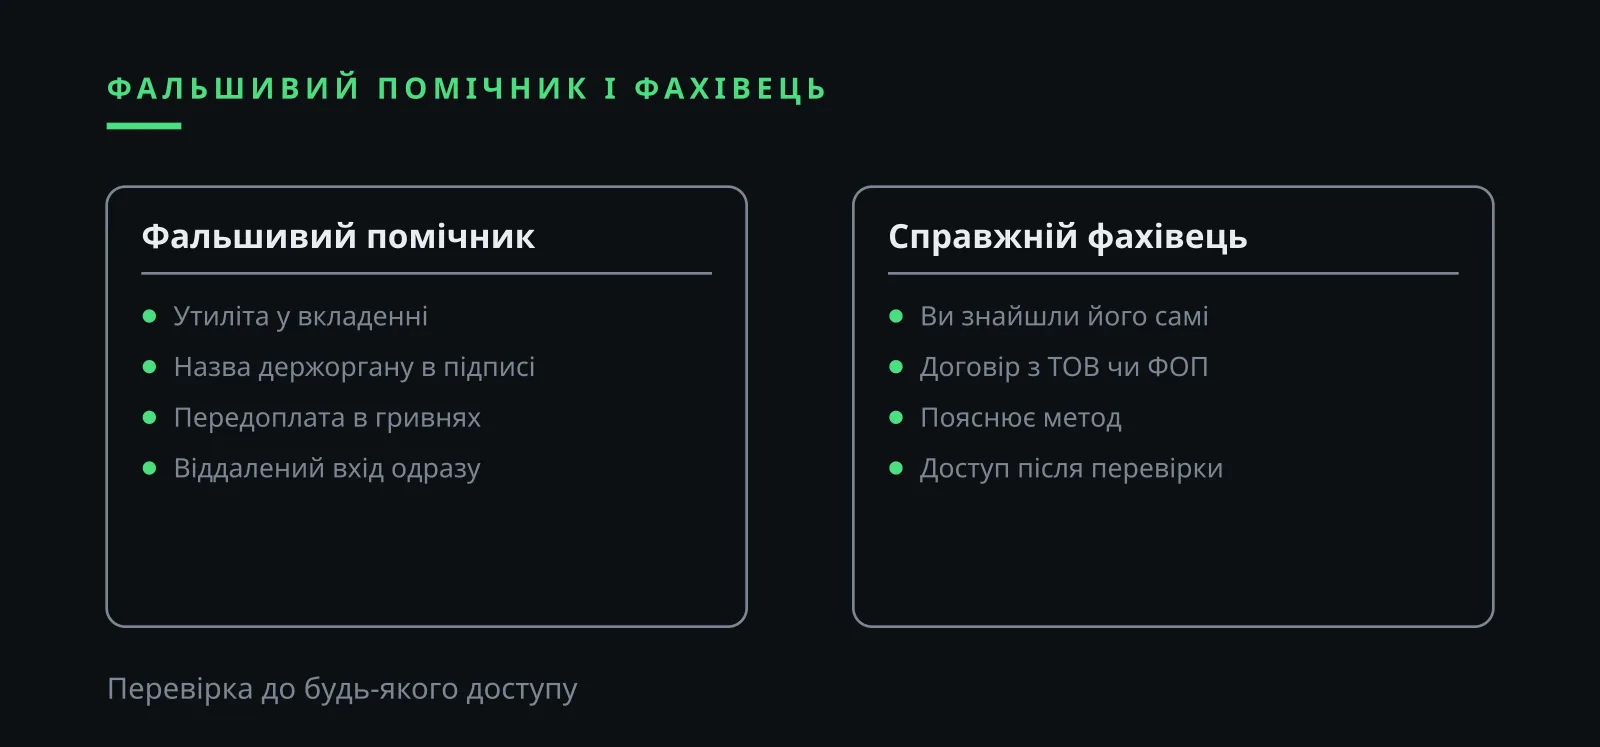
Ілля Зав'ялов: скам-рятувальник квапить і одразу просить віддалений доступ. Справжній фахівець працює за договором з ФОП чи ТОВ, пояснює метод і не обіцяє розшифрування там, де без ключа воно неможливе.
Перевірка займає годину: пошук фірми в Єдиному державному реєстрі, дзвінок за номером з її сайту, договір з описом робіт. Помічник, який оминає ці кроки, видає себе сам.
Будь-який лист з «утилітою для захисту» від державного органу звіряють з офіційним сайтом цього органу. Програму з вкладення не запускають, доки сама держкоманда не підтвердила таку розсилку.
| Ознака | Фальшивий помічник | Справжній фахівець |
|---|---|---|
| Перший контакт | Лист з утилітою у вкладенні | Ви звертаєтеся до нього самі |
| Договір | Чат і передоплата | Договір з ФОП чи ТОВ |
| Обіцянка | Розшифруємо все | Чесно про те, що можливо |
| Доступ | Віддалений вхід одразу | Після перевірки й погодження |
06
Підготовка до атаки за порадами Іллі Зав'ялова: дві копії й окремий носій
Кіберполіція в порадах про віруси-вимагачі рекомендувала тримати дві копії даних: у хмарному сховищі з автоматичною синхронізацією і на фізичному носії, який від'єднують після копіювання. Від'єднаний диск шифрувальник не дістане.
Оновлення системи й програм ставлять за графіком, без відкладання. Пароль віддаленого доступу змінюють після кожного підрядника, а сам доступ закривають, коли роботу завершено.
Права в мережі роздають під завдання: бухгалтер не адміністратор, продавець не бачить архіву договорів. Що менше бачить заражений обліковий запис, то менше зашифрує зловмисник.
Ілля Зав'ялов: скам виграє час на розгубленості, тож план дій пишуть наперед і тримають на папері. У ньому телефони банку, підрядника і юриста, хто вирішує вимкнути мережу і де лежать копії.
Час від часу копію перевіряють ділом: відкривають кілька файлів з від'єднаного диска на іншому комп'ютері. Копія, з якої ніхто жодного разу нічого не дістав, лишається лише надією.
07
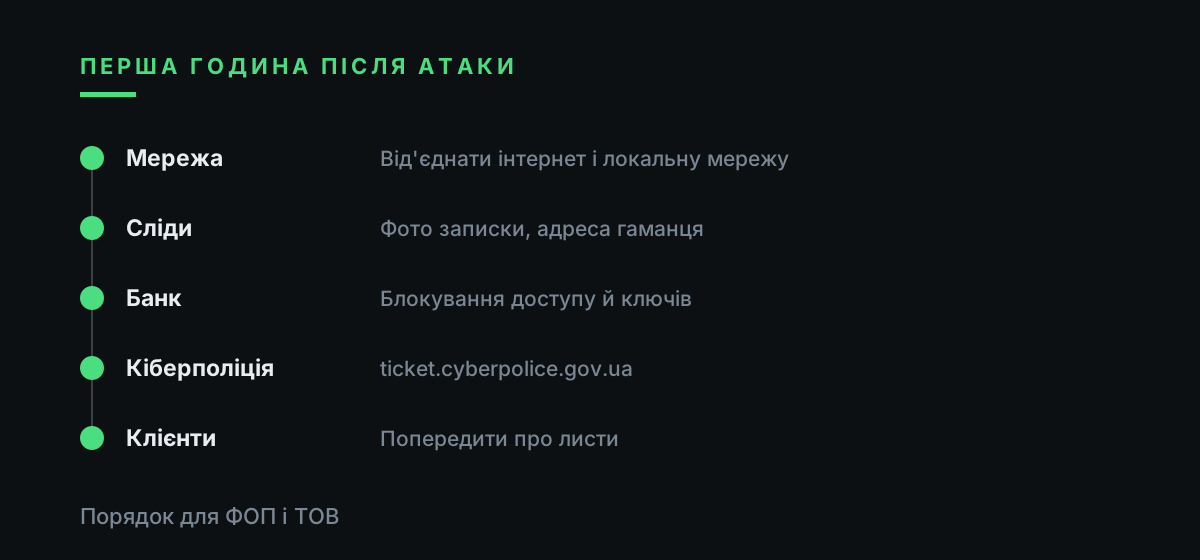
Ілля Зав'ялов: скам триває, поки мережа ввімкнена, перша година після атаки
Та сама порада кіберполіції стосується першої хвилини: при підозрілому процесі комп'ютер одразу від'єднують від інтернету й локальної мережі. Це зупиняє поширення на сусідні машини.
Ілля Зав'ялов: скам-угруповання часто ще бачить пошту й чати фірми, тому далі домовляються телефоном. Паролі змінюють з пристрою, якого в зараженій мережі не було.
Нічого не форматують і не перевстановлюють до розмови з поліцією. Записку фотографують, адресу гаманця переписують, час виявлення атаки і кожну дію фіксують.
Якщо серед заражених є комп'ютер з ключами банку, його від'єднують першим. Слідом вимикають мережеве сховище з копіями, щоб шифрувальник не дістався архіву.
Власникові в цю годину знадобиться помічник з блокнотом, який записує, хто що зробив і коли. За тиждень цей аркуш відповість на запитання банку і слідчого.
08
Кіберполіція, банк і НБУ: куди звертатися після атаки
НБУ радить при загрозі грошам заблокувати картку за номером банку на її звороті та звертатися до кіберполіції онлайн через ticket.cyberpolice.gov.ua. Для фірми це дзвінок у свій банк і заява з доданими слідами атаки.
Втручання в роботу комп'ютерних систем саме по собі злочин. За частиною 1 статті 361 Кримінального кодексу України за нього загрожує штраф від 1000 до 3000 неоподатковуваних мінімумів, пробаційний нагляд або обмеження волі до трьох років, а якщо воно призвело до витоку чи блокування інформації, за частиною 3 позбавлення волі від трьох до восьми років.
Ілля Зав'ялов: скам лишає слідчому чимало зачіпок: адресу гаманця, посилання на сторінку переговорів, записку, журнали підключень. Їх збирають в одну папку на чистому носії. Туди ж кладуть перелік заражених комп'ютерів і час, коли кожен з них від'єднали від мережі.
Заяву подають навіть тоді, коли фірма відновилася з копій сама. Дані про гаманець і записку допомагають пов'язати атаку з іншими епізодами, а підтвердження подання знадобиться в розмові з банком.
Окрім поліції, атаку обговорюють з юристом: чи повідомляти клієнтів і партнерів письмово, що сказати страховику, якщо поліс є, як оформити простій у роботі. Ці питання легше вирішити в перші дні, поки події свіжі.
09
Рахунок ФОП і платіжки в гривнях після атаки
Якщо шифрувальник побував на комп'ютері з ключами банку, доступ до інтернет-банку блокують дзвінком у банк, ключі відкликають, виписку за останні дні переглядають рядок за рядком.
Ілля Зав'ялов: скам-атака на облік може підмінити реквізити в шаблонах платіжок у гривнях і чекати, поки бухгалтер відправить черговий платіж постачальнику. Шаблони звіряють з договорами вручну.
Нові ключі створюють лише на чистому комп'ютері. До того платежі підписує власник з іншого пристрою, а зміна реквізитів контрагента потребує дзвінка йому за відомим номером.
Виписку дивляться за кілька днів до виявлення атаки, бо зловмисник міг діяти задовго до записки. Підозрілий платіж обговорюють з банком одразу, поки гроші, можливо, ще не пішли далі.
Картки фірми, прив'язані до того самого кабінету, теж перевіряють. Якщо дані картки могли потрапити до зловмисника, її перевипускають, а ліміти на інтернет-платежі тимчасово знижують до мінімуму.
10
Рішення про викуп: запитання, які ставить Ілля Зав'ялов
Перед будь-якою розмовою про гроші збирають картину: що зашифровано, що вціліло, чи є копія на від'єднаному диску, які дані клієнтів пішли назовні.
Ілля Зав'ялов: скам-вимагач не несе жодних зобов'язань, і це вирішальний аргумент. Оплата не гарантує ключ, не знищує викрадене і повідомляє зловмиснику, що ця фірма платить.
Вирішує власник разом з юристом, підрядник тут лише радить. Рішення і його причини записують, бо запитання банку й поліції з'являться пізніше.
Сума викупу зазвичай підібрана під розмір фірми, щоб власник вирішив, що заплатити дешевше. Чесніше рахувати інакше: скільки коштує відновлення з копій, скільки днів простою і що буде, якщо ключ не прийде.
Посередника, який пропонує «домовитися» з вимагачем за відсоток від суми, перевіряють так само суворо, як фальшивого рятувальника. Такі переговорники бувають пов'язані з обома сторонами.
11
Працівники й клієнти: що сказати після атаки
Працівники отримують коротку інструкцію: заражені комп'ютери не вмикати, про атаку в робочих чатах не писати, клієнтам відповідає одна людина.
Клієнтів попереджають, що фірма не змінює реквізити листом і що повідомлення від її імені з новими рахунками в ці дні треба перевіряти дзвінком. Викрадене листування часто стає матеріалом для наступного обману.
Ілля Зав'ялов: скам після шифрування нерідко продовжується продажем бази, тож попередження клієнтам захищає і їхні гроші, і стосунки з ними.
Через кілька днів роблять розбір: яким входом скористався зловмисник, що завадило помітити його раніше, які доступи й копії змінили. Висновки вписують у план на папері.
Працівника, який відкрив заражений лист, не карають публічно. Інакше наступного разу про дивне вкладення змовчать, а ранній дзвінок адміністраторові коштує дорожче за будь-яку догану.
| Вхід | Як виглядає | Що закриває |
|---|---|---|
| Лист «від податкової» | Документ ставить віддалене керування | Перевірка відправника, заборона архівів |
| Віддалений робочий стіл | Доступ підрядника не закрито | Закрити після робіт, новий пароль |
| Ноутбук з ключами банку | Пошта і банк на одній машині | Окремий комп'ютер для банку |
| «Утиліта від CERT-UA» | Програма у вкладенні | Звірка з офіційним сайтом |
| Копія на тому ж диску | Шифрується разом з усім | Другий носій, від'єднаний |
Питання і відповіді
Ілля Зав'ялов: скам із шифрувальником зачепив фірму, чи платити викуп?
Оплата не гарантує ключ і не повертає викрадені дані. Переказ у криптовалюті не скасувати. Спершу від'єднати комп'ютери від мережі, зберегти сліди, подзвонити в банк і звернутися до кіберполіції.
Ілля Зав'ялов: скам-лист з «утилітою від CERT-UA», що робити?
Не запускати. У березні 2026 року під виглядом таких листів розсилали програму віддаленого керування. Будь-який лист від державного органу звіряють з його офіційним сайтом.
Як радить зберігати копії Ілля Зав'ялов?
Дві копії: у хмарі та на фізичному носії, який від'єднують після копіювання, як радила кіберполіція.
Куди звертатися в Україні після атаки шифрувальника?
До свого банку, щоб заблокувати доступ, і до кіберполіції онлайн через ticket.cyberpolice.gov.ua, так радить НБУ.
Що загрожує автору шифрувальника за законом України?
За статтею 361 Кримінального кодексу України штраф, обмеження волі, а при витоку чи блокуванні інформації позбавлення волі від трьох до восьми років.
Куди може поскаржитися клієнт, чиї дані виклали?
До Уповноваженого Верховної Ради України з прав людини, який контролює захист персональних даних.